Общее описание ролевой модели ПАК «ЮРРОБОТ».
Связанный раздел: Логирование действий пользователя — журналы действий и полный перечень журналируемых действий.
1. Общая картинаК содержанию
Доступ пользователя в личном кабинете складывается из четырёх элементов:
- Привязка к компаниям. Пользователь работает только с данными тех компаний (организаций), к которым он привязан.
- Роль в компании: «Менеджер», «Сотрудник» или «Гость».
- Права доступа компании. Для сотрудника и гостя это детальные права по видам производства и модулям системы.
- Признаки уровня аккаунта и системы: владелец аккаунта, администратор системы, суперпользователь. Они действуют поверх роли.
Учётные записи организованы по принципу «владелец аккаунта и его сотрудники». Владелец — основная учётная запись клиента. Сотрудники создаются в аккаунте владельца и получают одну из трёх ролей.
2. РолиК содержанию
| Роль | Что это | Что может | Чего не может |
|---|---|---|---|
| Менеджер | Сотрудник компании с правами владельца аккаунта. Эту роль получает и пользователь при самостоятельной регистрации в системе. | Полный доступ к данным привязанных компаний. Просматривает и меняет права доступа сотрудников компании. Удаляет должников. Права доступа компании по видам производства и модулям к менеджеру не применяются: у него нет ограничений внутри своих компаний. | Работать с компаниями, к которым не привязан. |
| Сотрудник | Обычный сотрудник компании. Эта роль назначается по умолчанию при создании сотрудника. | Работает в разделах системы в пределах прав доступа компании: по видам производства (запись или чтение) и по включённым модулям. Права доступа сотрудников компании может только просматривать. | Удалять должников. Изменять права доступа сотрудников. Выходить за пределы назначенных прав доступа компании и привязанных компаний. |
| Гость (в системе — «Только просмотр») | Учётная запись сотрудника компании, предназначенная для просмотра. | Просматривать данные привязанных компаний. Изменения возможны только там, где их разрешают права доступа компании. | Удалять должников. Просматривать и изменять права доступа сотрудников. Работать с компаниями, к которым не привязан. |
Режим «только просмотр» для гостя задаётся на уровне разделов системы. Соответствие каждого раздела этому режиму нужно подтвердить отдельной проверкой.
3. Владелец аккаунта и системные признакиК содержанию
| Признак | Что означает | Как действует поверх роли |
|---|---|---|
| Владелец аккаунта | Основная учётная запись клиента. Сотрудники принадлежат его аккаунту. | В своих (привязанных) компаниях владелец проходит проверку роли независимо от назначенной ему роли сотрудника. Права доступа компании по видам производства и модулям к владельцу не применяются. Владелец видит учётные записи своих сотрудников. |
| Администратор системы | Служебный признак персонала ЮРРОБОТ. | Даёт доступ к любой компании без привязки и без проверки роли. Исключение — разделы, доступные только владельцу аккаунта и его сотрудникам: там признак администратора сам по себе доступа не даёт. |
| Суперпользователь | Служебный признак персонала ЮРРОБОТ с максимальными правами. | Действует как администратор системы и дополнительно имеет все права в консоли управления системой. |
Менеджер видит учётные записи других сотрудников того же владельца аккаунта.
4. Кто что может: общие правилаК содержанию
Подробная матрица «раздел × роль» в документ не входит. Ниже — общие правила.
| Правило | Администратор системы | Владелец аккаунта | Менеджер | Сотрудник | Гость |
|---|---|---|---|---|---|
| Работа только с привязанными компаниями | нет, доступ к любой компании | да | да | да | да |
| Удаление должников | ✔ | ✔ | ✔ | ✖ | ✖ |
| Права доступа сотрудников компании | просмотр и изменение | просмотр и изменение | просмотр и изменение | только просмотр | ✖ |
| Разделы, где действуют права доступа компании | без ограничений | без ограничений | без ограничений | по правам доступа компании | по правам доступа компании |
5. Права доступа компанииК содержанию
Права доступа компании назначаются пользователю отдельно для каждой компании и каждого вида производства:
-
Вид производства: досудебное, судебное, исполнительное производство, банкротство.
-
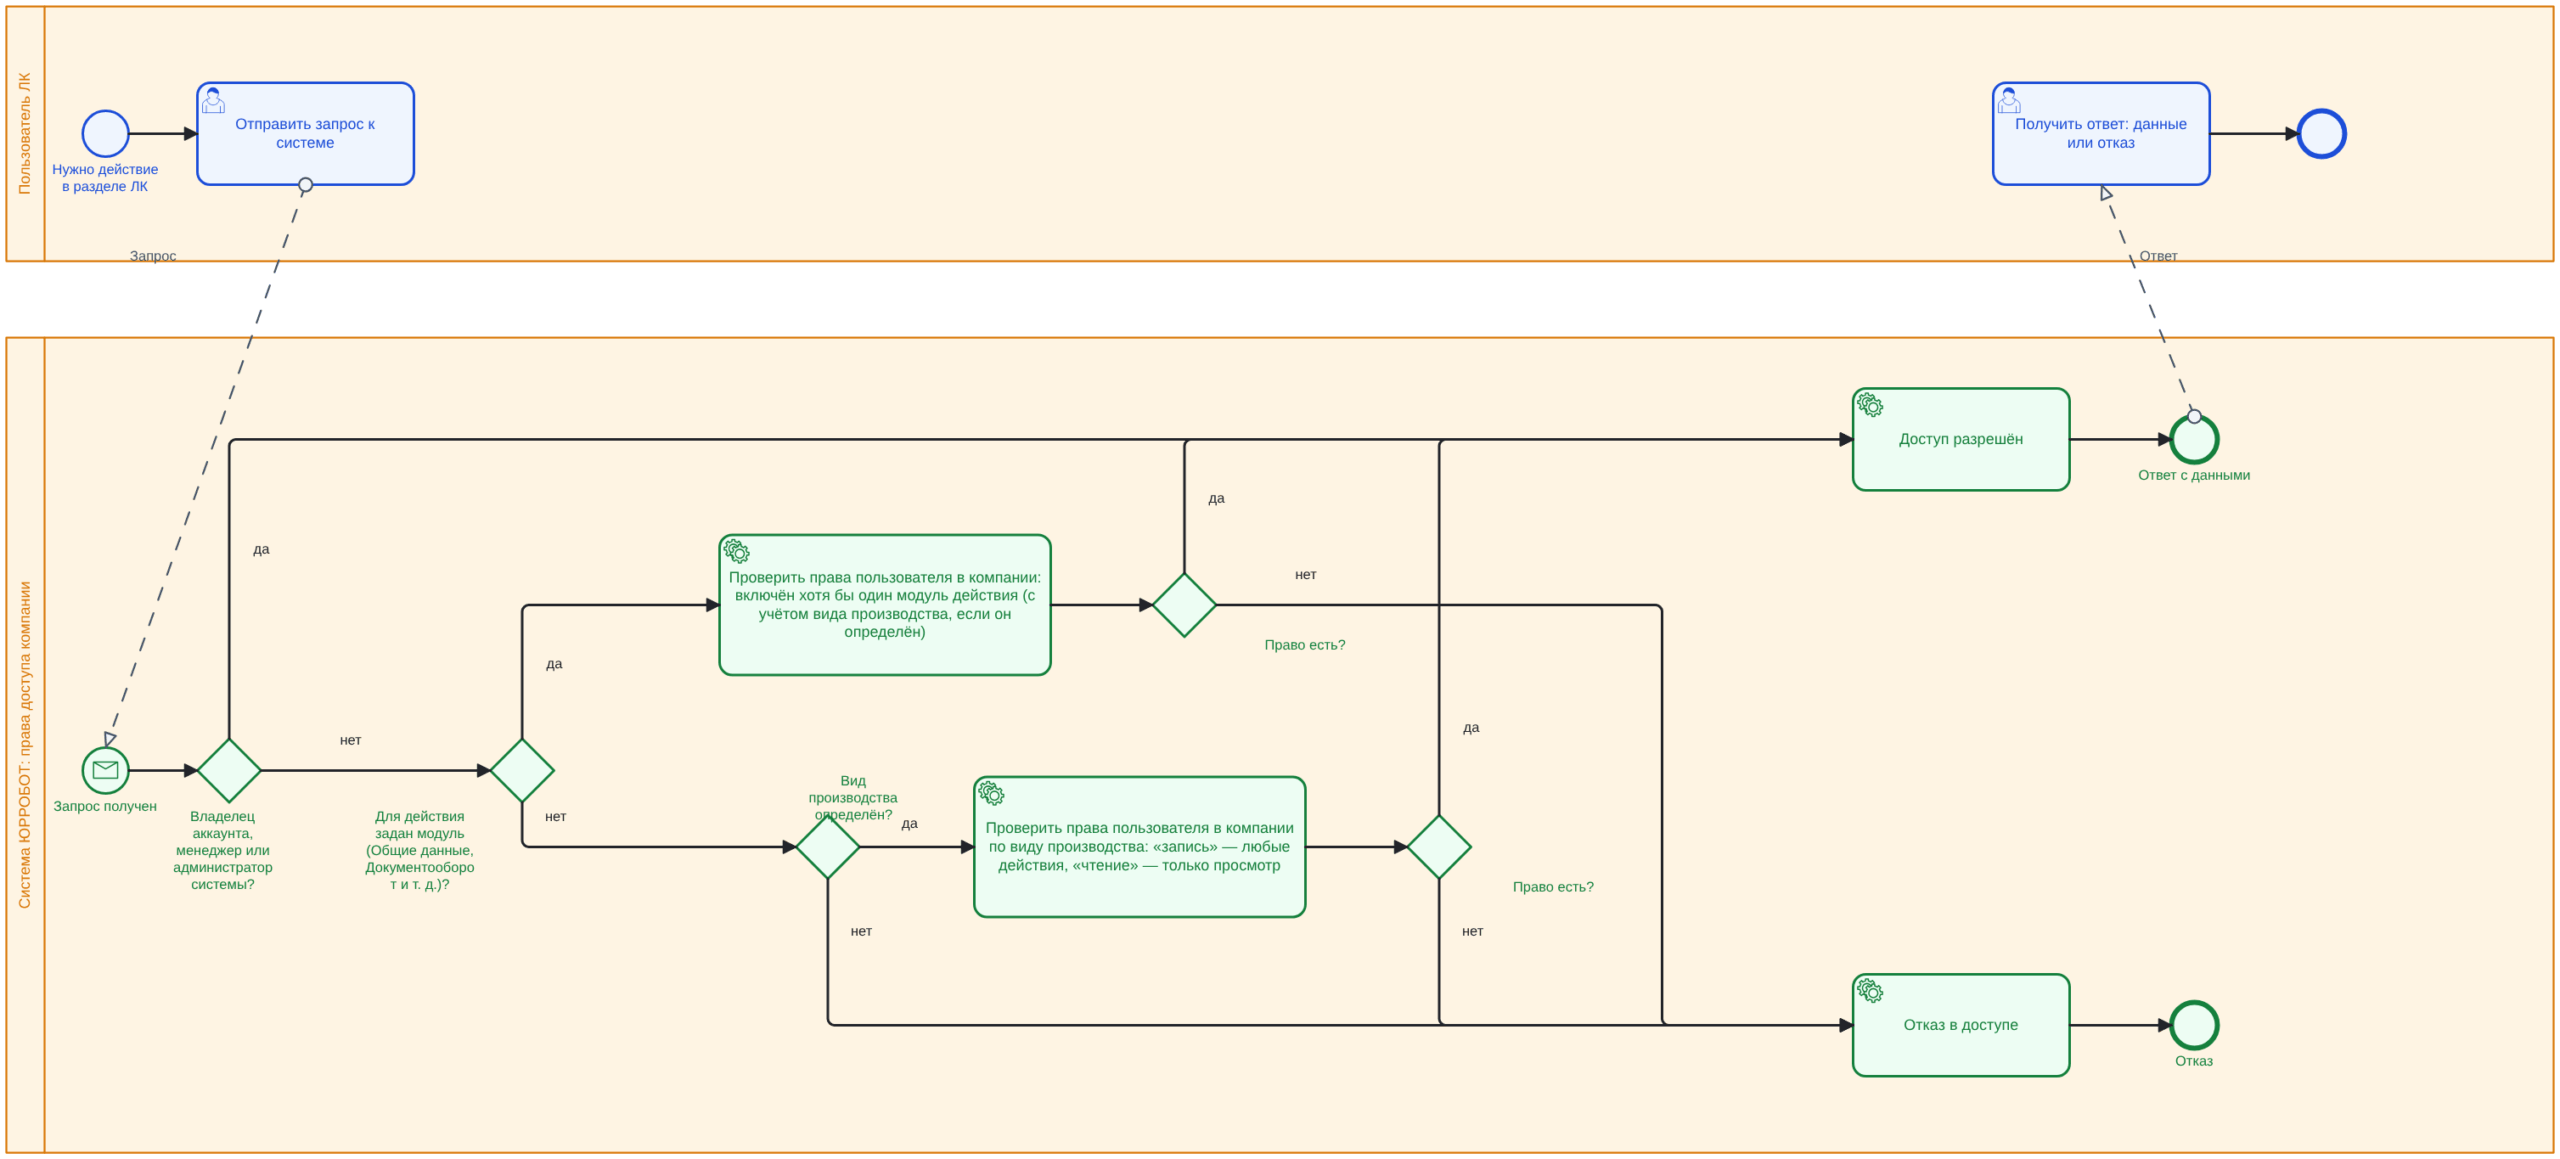
Право: «запись» разрешает любые действия (просмотр, создание, изменение, удаление); «чтение» — только просмотр.
-
Модули (флажки): «Общие данные», «Счета и транзакции», «Тарифы и услуги», «Обмен данными — интеграция», «Обмен данными — выгрузка данных», «Задолженность», «Пеня», «Период просуживания», «Документооборот».
Если раздел системы относится к модулям, доступ даётся при включённом хотя бы одном из его модулей (с учётом вида производства, если он определён). Если раздел относится к виду производства, проверяется право «запись» или «чтение» по этому виду. Для владельца аккаунта, менеджера и администратора системы права доступа компании не проверяются.
6. Вид аккаунтаК содержанию
У учётной записи есть классификация вида аккаунта: «Администратор системы», «Судья», «Судебный пристав», «Компания». Это справочная классификация, сотрудник наследует её от владельца аккаунта. Доступ в личном кабинете она не определяет: доступ задаётся ролью («Менеджер», «Сотрудник», «Гость»), правами доступа компании и признаками из раздела 3.
Должность сотрудника (юрист, бухгалтер и т. п.) тоже справочная и права доступа не определяет.
7. Схемы BPMN 2.0К содержанию
Обозначения на схемах: пулы «Пользователь ЛК» и «Система ЮРРОБОТ»; пунктир — сообщение (запрос и ответ); сплошная линия — последовательность шагов; ромб — исключающий шлюз (развилка «да / нет»).
Схема 1. Доступ к компании и роль. Проверки идут по порядку: администратор системы, привязка к компании, владелец аккаунта, допускается ли роль для действия, нет ли для роли режима «только просмотр» при изменяющем запросе.
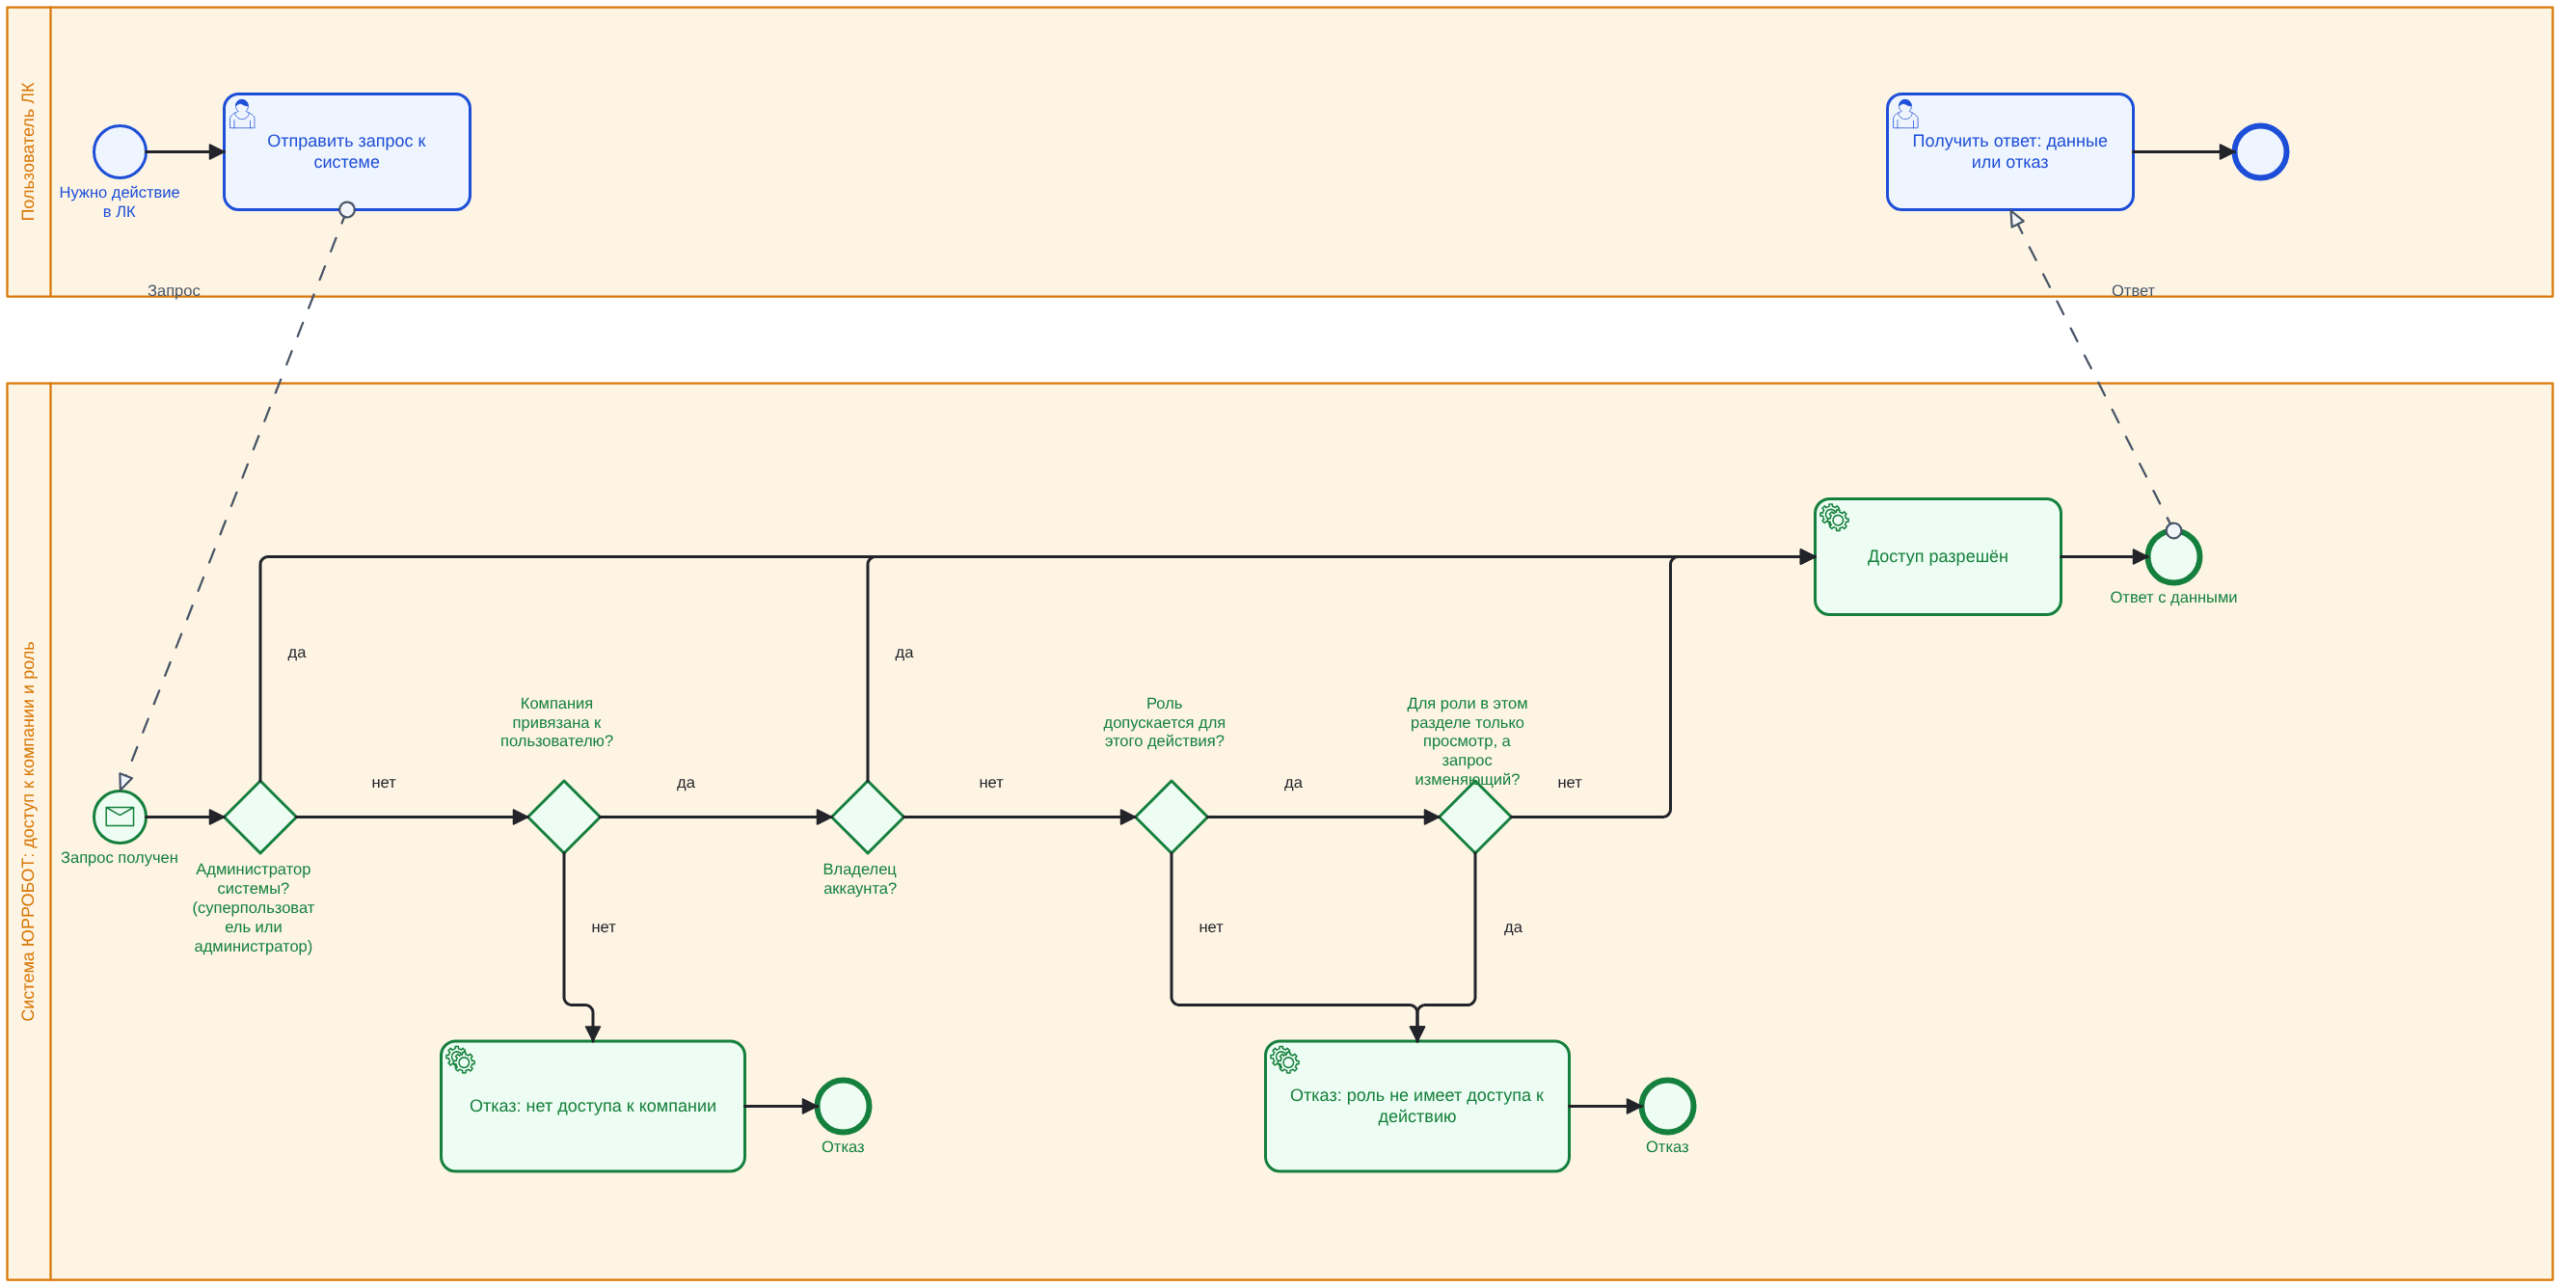
Схема 2. Права доступа компании. Владелец, менеджер и администратор системы проходят сразу. Для сотрудника и гостя проверяются права в компании: по модулю действия или по виду производства («запись» — любые действия, «чтение» — только просмотр). В некоторых разделах просмотр проверяется по схеме 1, а изменение — по схеме 2.